Blog
Lesen Sie weitere aktuelle Informtionen zum Thema:
Gateway zur Souveränen Cloud.
Wir leben in einer zunehmend vernetzten und von künstlicher Intelligenz geprägten Welt. KI-Systeme greifen nicht mehr nur unterstützend ein – sie nutzen Anwendungen, steuern Prozesse und handeln zunehmend eigenständig neben menschlichen Nutzerinnen und Nutzern. Das eröffnet neue Produktivitätschancen, stellt Organisationen aber vor neue Anforderungen an Kontrolle, Verantwortlichkeit und Sicherheit.
Nicht jede Behörde, jedes Unternehmen und jede kritische Einrichtung kann eine eigene hochspezialisierte Sicherheitsorganisation aufbauen. Sicherheit muss einfacher nutzbar, schneller verfügbar und skalierbarer werden – ohne zusätzlichen Personalaufbau, ohne komplexe Einzelintegration und ohne Abhängigkeit von isolierten Speziallösungen. Und sie muss nicht nur Menschen, Geräte und Daten schützen, sondern auch steuern können, welche Anwendungen und autonomen Systeme handeln dürfen.
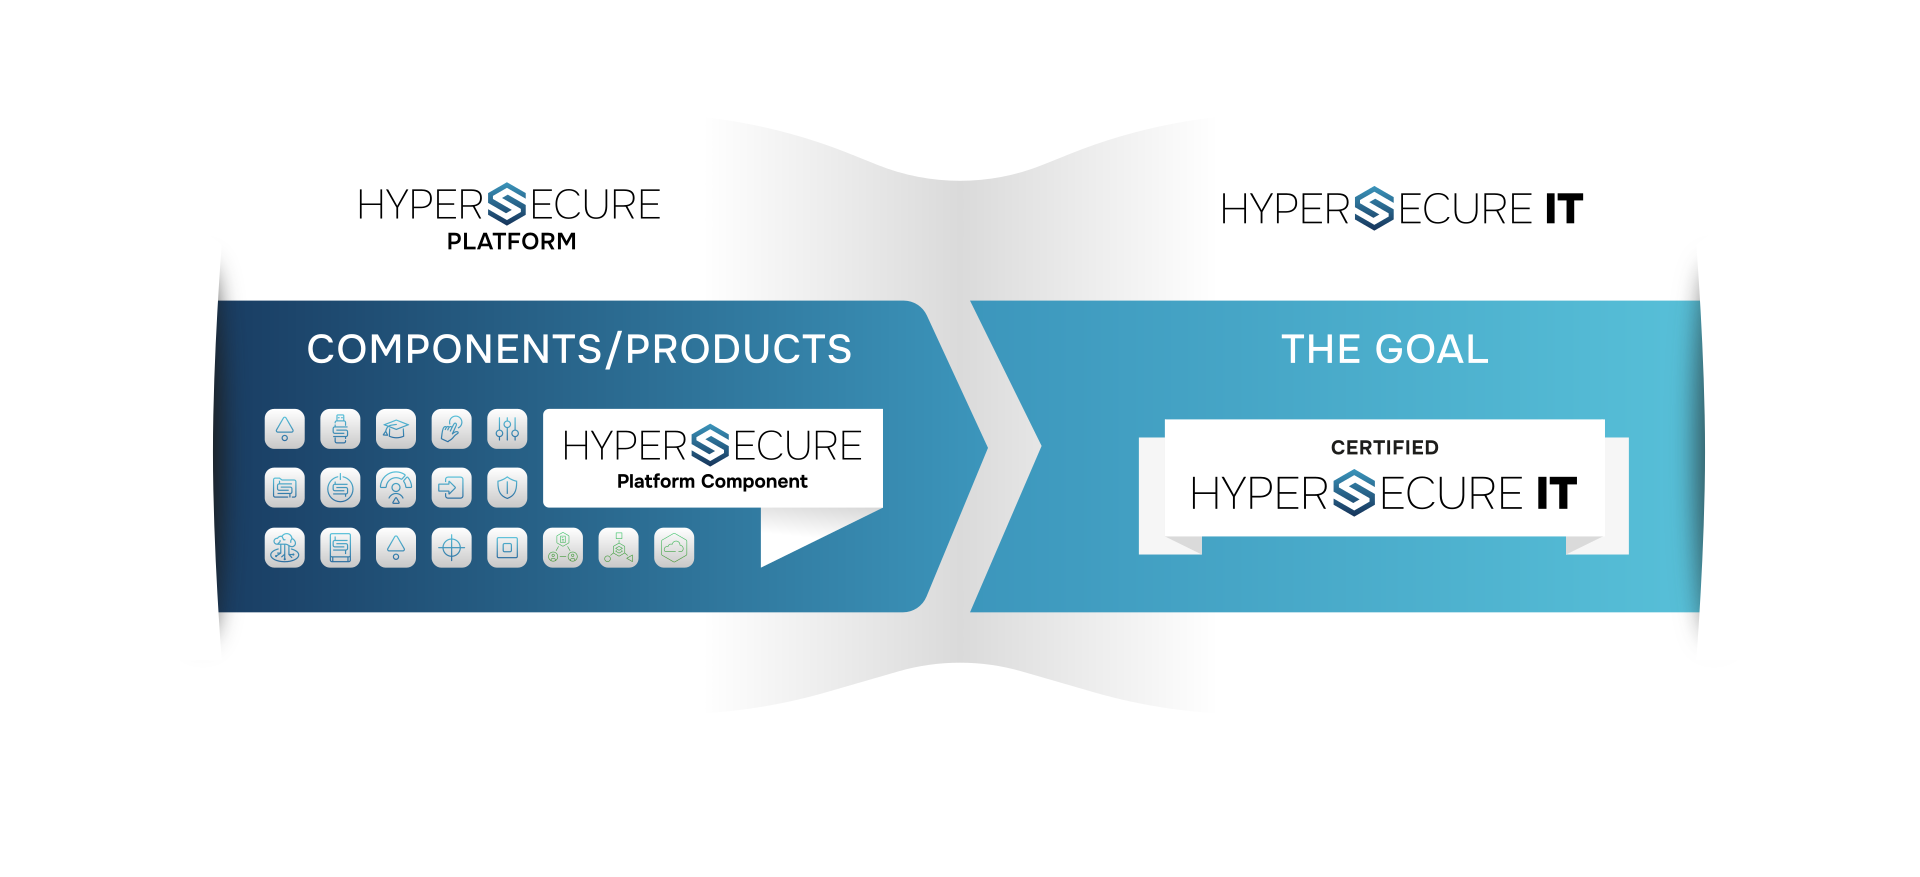
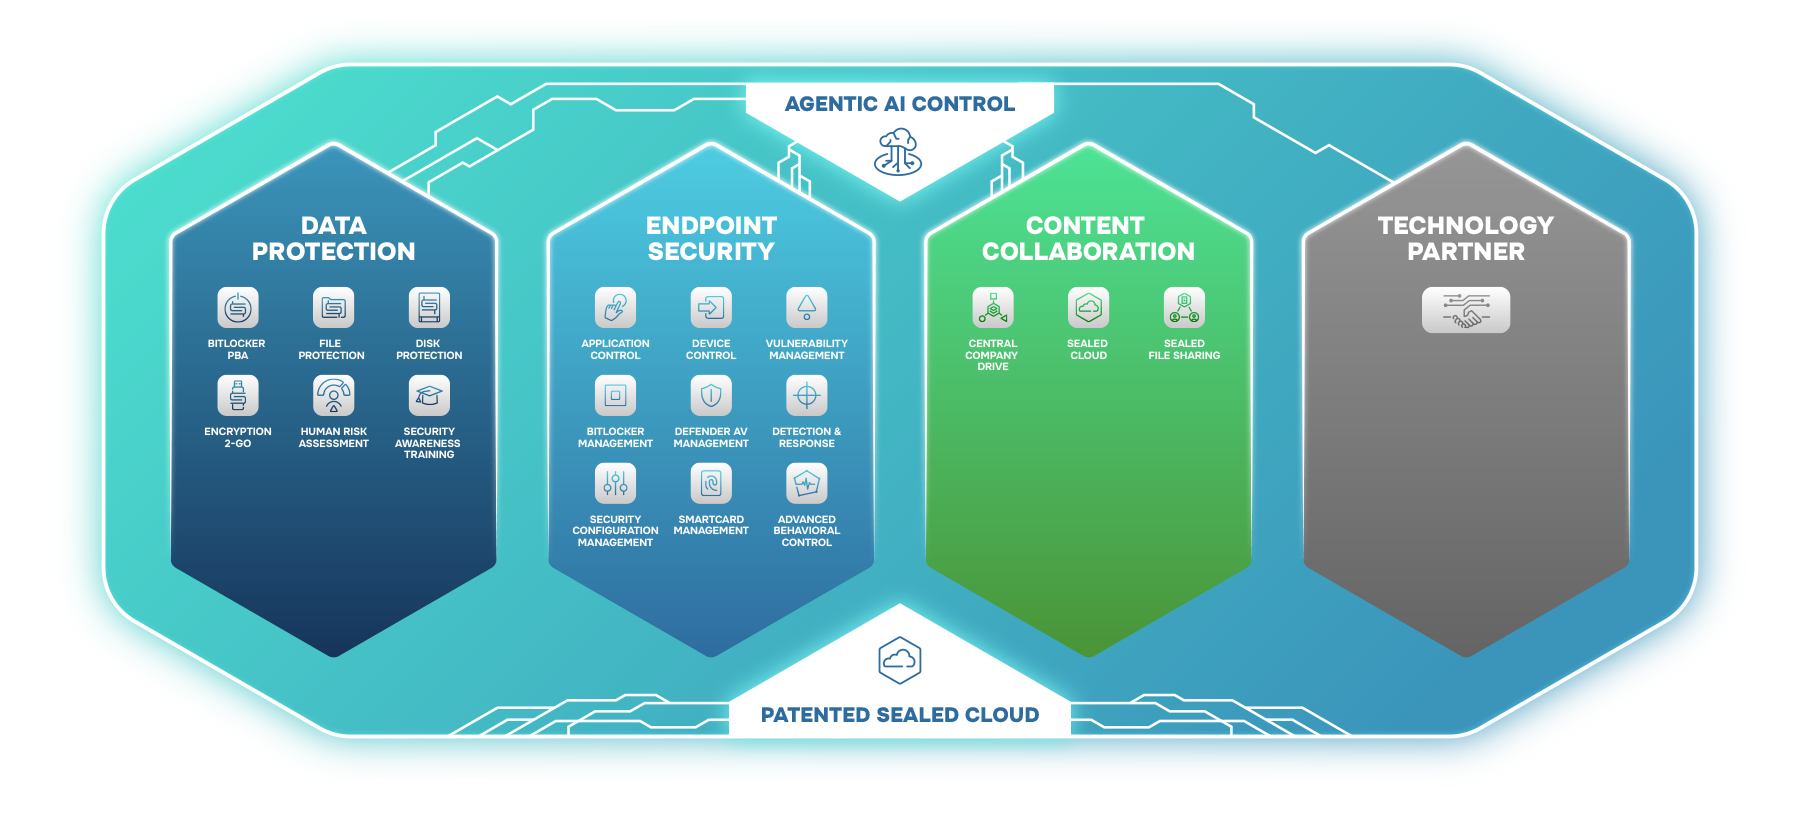
Genau für diese Herausforderung wurde die HYPERSECURE Platform entwickelt. Sie vereint DriveLock's Best-of-Breed-Technologien mit führenden europäischen Sicherheitslösungen in einer offenen, kuratierten Plattform.
DriveLock schützt Endgeräte und Anwendungen und schafft operative Leitplanken für menschliche und maschinelle Aktivitäten. Idgard und die Sealed Cloud ermöglichen die sichere Zusammenarbeit und den geschützten Austausch sensibler Daten. Weitere europäische Partner ergänzen die Plattform um spezialisierte Sicherheitslösungen. Über offene APIs, gemeinsame Betriebsmodelle und ein perspektivisch integriertes Lagebild entsteht aus einzelnen Produkten eine konsistente, skalierbare Sicherheitsarchitektur.
DriveLock schützt Endgeräte, Anwendungen und sensible Daten direkt am Endpunkt: Device Control, Application Control, Verschlüsselung, BitLocker Management, Security Awareness und weitere Funktionen reduzieren Angriffsflächen präventiv und schaffen eine kontrollierbare, resilientere IT-Umgebung.
>> Application Control legt fest, welche Anwendungen, Skripte und Werkzeuge ausgeführt werden dürfen.
>> Application Behavioral Control überwacht das Verhalten zugelassener Anwendungen und schafft Leitplanken für KI-Agenten und automatisierte Workflows.
>> Ziel: KI-Ausführung beobachtbar, kontrollierbar und regelkonform machen – nicht verhindern.
Idgard und die Sealed Cloud ermöglichen sichere Zusammenarbeit über Organisationsgrenzen hinweg – auch bei höchsten Anforderungen an Vertraulichkeit, Betreiberkontrolle und digitale Souveränität.
>> Kontrollierter Austausch und geschützte Bearbeitung sensibler Informationen
>> Perspektivisch: dateibasierte Klassifikation steuert, ob und wie KI-Systeme auf Dateien zugreifen dürfen
>> Sealed Cloud: isolierte, vertrauliche Verarbeitungsumgebung – Betreiberzugriff technisch ausgeschlossen
>> Eigene KI- und LLM-Umgebungen aufbauen, ohne sensible Daten unkontrolliert weiterzugeben
Die Plattform lässt sich um ausgewählte europäische Sicherheitslösungen erweitern. Entscheidend sind Souveränität, technische Qualität, Integrationsfähigkeit und Skalierbarkeit. Auch Lösungen für die Absicherung, Überwachung und Governance von KI-Systemen können so integriert werden, ohne eine fragmentierte Produktlandschaft zu schaffen.
Microsoft verfügt über eigene Sicherheitstools wie die BitLocker-Festplattenverschlüsselung, Microsoft Defender AV Management oder das Firewall Management. Verwalten und überwachen Sie die Microsoft-Sicherheitsfunktionen zentral in unserer HYPERSECURE Platform.
Überzeugen Sie sich selbst. Testen Sie die Einsatzszenarien, die für Ihr Unternehmen von Bedeutung sind.
Heute testen - morgen HYPERSECURE!
Überzeugen Sie sich selbst. Testen Sie die Einsatzszenarien, die für Ihr Unternehmen von Bedeutung sind.
Heute testen - morgen HYPERSECURE!
In einer Ära, die von geopolitischen Verschiebungen und schneller Digitalisierung geprägt ist, wird eine zuverlässige und souveräne IT zunehmend gesellschaftlich relevant. Dies umfasst mehr als die Implementierung von Zero-Trust-Ansätzen oder Secure Access Service Edge (SASE) innerhalb der Hypersecure Platform.
Als DriveLock beabsichtigen wir, die digitale Transformation unserer Gesellschaften sicher und selbstbestimmt mitzugestalten. Die Umsetzung dieser Absicht ist eine Herausforderung. Die nachfolgenden Prinzipien unterstützen uns und unsere Plattformpartner dabei, dieses Ziel zu erreichen.
Entwicklung und Hosting vollständig in Europa. Kein Zugriff nach dem US Cloud Act, keine Backdoor, keine Abhängigkeit von außereuropäischen Rechtsräumen.
Common Criteria EAL 3+, BSI C5, ISO27001 und ISO9001. Zulassungen, die für den Einsatz in Behörden, Verteidigung und KRITIS gefordert sind – und die US-Anbieter nicht vorweisen.
Predictive Whitelisting und Sealed-Cloud-Architektur. Patentierte Verfahren, die Angriffe verhindern, statt sie nur zu erkennen.
Ein Agent, eine Konsole, ein Vertragspartner. Kein zusammengesetzter Tool-Stack aus mehreren Quellen, sondern ein durchgängig verantwortetes und kuratiertes Sicherheits-Ökosystem aus einer Hand.
Daten gehören zu den wichtigsten Gütern eines Unternehmens. Deren Verlust, Missbrauch sowie Manipulationen kann erhebliche finanzielle Schäden sowie Reputations- und Vertrauensverlust bedeuten. Daher liegt ein besonderes Augenmerk auf dem Schutz Ihrer Daten.
In Ihrem bevorzugtem Format. Als Audio, Video, zum Lesen oder lieber im persönlichen Gespräch.